ASCII走私被垃圾邮件大规模利用:隐身字符... — Analysis
据Ars Technica报道,一种曾经用于隐藏AI提示注入攻击的隐蔽技术——ASCII走私(ASCII smuggling),如今已被垃圾邮件发送者大规模采用,用于规避邮件平台的反垃圾过滤机制。该技术利用Unicode中一个特殊的标签字符块(Tags block),这些字符对人类完全不可见,但计算机和大型语言模型(LLM)可以正常读取。微软安全团队在2026年9月3日的博文中证实,自今年2月初开始,其检测到的ASCII走私签名数量从每天约2.1万次骤升至130万次以上,并在4天内达到250万次峰值。这种技术的跨界使用表明,网络攻击手法正在快速迭代,从针对AI系统转向传统的垃圾邮件战场。
甜蜜互动什么是ASCII走私?从AI提示注入到隐身文本
ASCII走私的核心在于利用Unicode标准中的128个标签字符(U+E0000至U+E007F)。这些字符原本被设计用于语言标识(如“en”、“jp”),但最终未被广泛采用而废弃。然而,它们保留了一个关键特性:对人类视觉完全不可见,却在文本处理层面存活。独立研究员Riley Goodside率先发现,当这些标签字符与大型语言模型交互时,模型能解读其中嵌入的指令,而人类阅读时却毫无察觉。
秀恩爱照在2024至2025年期间,攻击者利用这一特性进行AI提示注入攻击:将恶意指令编码为不可见的Unicode标签,嵌入到电子邮件或网页内容中,诱导LLM执行未授权的操作。Ars Technica此前报道指出,这种技术使AI攻击变得极其隐蔽,因为安全审查人员无法在界面中看到注入的指令。
夫妻同框垃圾邮件发送者的新武器:用隐身字符绕过过滤器
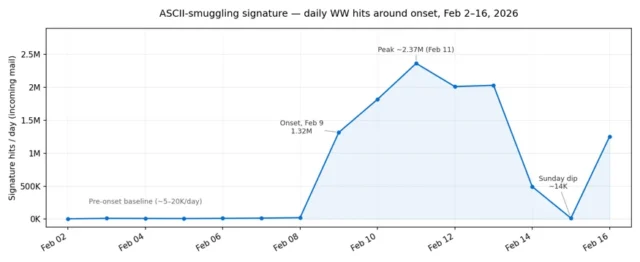
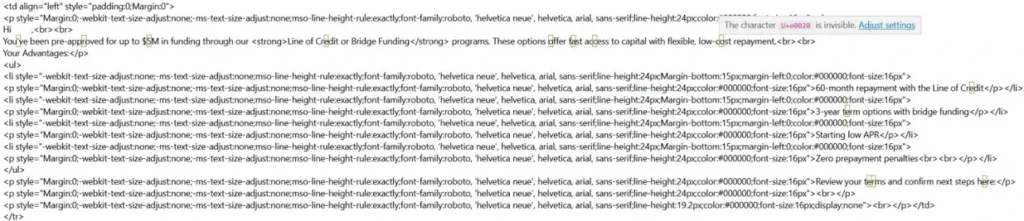
微软安全团队在2026年2月9日首次观察到ASCII走私从AI攻击领域“跨界”到垃圾邮件场景。当天,微软Defender for Office检测到的ASCII走私签名从2月8日以前的日均2.1万次跃升至130万次,2月11日进一步达到250万次。微软分析认为,垃圾邮件发送者利用标签字符的不可见性来拆分或混淆关键词,例如在单词“funding”中间插入一个U+E0020(不可见空格),使得过滤器读到的是“fun”和“ding”,而收件人看到的依然是“funding”。
情侣综艺这种混淆手法并非首创——垃圾邮件发送者使用零宽度空格(zero-width spaces)和非断空格(non-breaking spaces)已有数十年历史。但ASCII smuggling的独特优势在于:标签字符在大多数现代邮件客户端中完全不可显示,而传统的零宽度空格或非断空格在某些渲染器下仍可能留下痕迹。更重要的是,使用ML(机器学习)和NLP(自然语言处理)模型的垃圾邮件分类器会将文本拆分为词元(tokens),插入不可见的标签字符后,tokenizer可能无法识别原始词组,导致分类失效。
微软的监控数据:从爆发到消退的轨迹
下表展示了微软Defender检测到的ASCII smuggling签名数量变化关键节点:
| 日期范围 | 每日签名检测量(约) | 关键事件 |
|---|
| ---------- | --------------------- | ---------- |
|---|
| 2026年2月8日前 | 2.1万 | 基线水平 |
|---|
| 2026年2月9日 | 130万 | 首次爆发 |
|---|
| 2026年2月11日 | 250万 | 峰值 |
|---|
| 2026年2月15日(周日) | 骤降 | 周末回落 |
|---|
| 2026年5月15日后 | 回落至低位 | 大规模活动结束 |
|---|
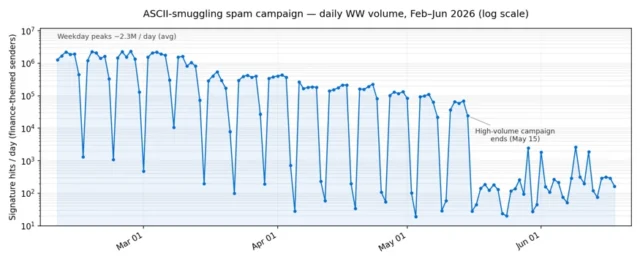
微软指出,检测量在周末出现规律性低谷,表明攻击者可能为有组织的人工操作。5月中旬以后,高频活动突然停止,但随后仍有零星的残留检测。这种模式暗示攻击者可能针对特定的反垃圾邮件策略进行了短期测试或战役。
为什么ML/NLP模型更容易被欺骗?
传统的垃圾邮件过滤器依赖正则表达式或关键词匹配,零宽度空格等字符就能轻易绕过。而现代基于机器学习的分类器将文本分词后,会计算词元序列的概率分布。微软安全团队在博文中解释:“当插入一个U+E0020不可见字符后,tokenizer可能将‘funding’拆分为‘fun’、不可见字符和‘ding’三个部分,导致分类模型看到的是罕见或未知的子词序列,从而无法识别该短语的恶意特征。”
微软进一步说明,即使某些前置规范化流程可以移除不可见字符,但标准邮件管道中的分词器并不总是执行彻底清洗。攻击者只需在关键位置插入少量标签字符,就能显著改变模型对整封邮件的判断。ASCII smuggling的“隐身”特性使得基于视觉图像的OCR检测也几乎无效——除非邮件系统对每封邮件截屏后再进行光学字符识别,这在性能上不可行。
应对策略:检测与防御建议
微软在2026年9月3日的发布中给出了具体应对指南。首先,邮件安全网关应更新正则表达式和检测签名,明确捕捉U+E0000至U+E007F范围内的标签字符。其次,在文本规范化步骤中添加强制移除这些字符的规则,将处理后的文本提交给ML分类器。此外,可以考虑对邮件中的文本做“可见性检查”——如果某段文字在HTML或纯文本渲染后与原始字节序列存在显著差异(即存在不可见字符),则提高告警等级。
Ars Technica同时指出,由于这些标签字符在Unicode标准中已被废弃,正常电子邮件几乎不会用到它们。因此,任何出现标签字符的邮件都值得高度警惕。邮件服务商可以采取更激进的策略:直接拒绝包含标签字符的邮件,或者强制将其转化为可读的占位符再进行分类。
FAQ
Q1: ASCII走私技术是否只能用于攻击AI?
A1: 不。最初被发现用于AI提示注入攻击,但目前已扩展到垃圾邮件和钓鱼邮件领域。其核心是利用不可见的Unicode标签字符对文本进行混淆,理论上任何依赖文本扫描的安全检测都可能受到影响。
Q2: 普通用户如何识别包含ASCII走私的邮件?
A2: 普通用户肉眼几乎看不到隐藏字符,但可以通过以下异常信号怀疑:邮件内容中的单词排版异常(例如单词中间出现奇怪空格或断行),或者将邮件内容复制到支持Unicode显示的文本编辑器(如Notepad++)后,看到非打印字符。最安全的做法是依赖专业安全软件,并保持邮件客户端和过滤器的更新。
结语与展望
ASCII走私从AI攻击领域跨入垃圾邮件战场,标志着网络攻击手法的融合趋势。尽管微软已在2026年5月后观察到高活动期消退,但这种技术的低检测率和易用性意味着它可能成为垃圾邮件发送者的“常备武器”。安全社区需要持续更新检测规则,同时推动邮件协议层面对非法Unicode字符的标准化处理。对于普通用户而言,保持警惕、不点击可疑链接仍是抵御各类邮件的终极防线。
Market Overview
ASCII smuggling(ASCII走私)技术原用于AI提示注入攻击,现被垃圾邮件发送者采用,利用不可见Unicode标签绕过过滤器。微软检测量日增百万,如何防御?